

Deli z drugimi:

 Sledite nam na Google News
Pozor, WannaCry ima že naslednika!
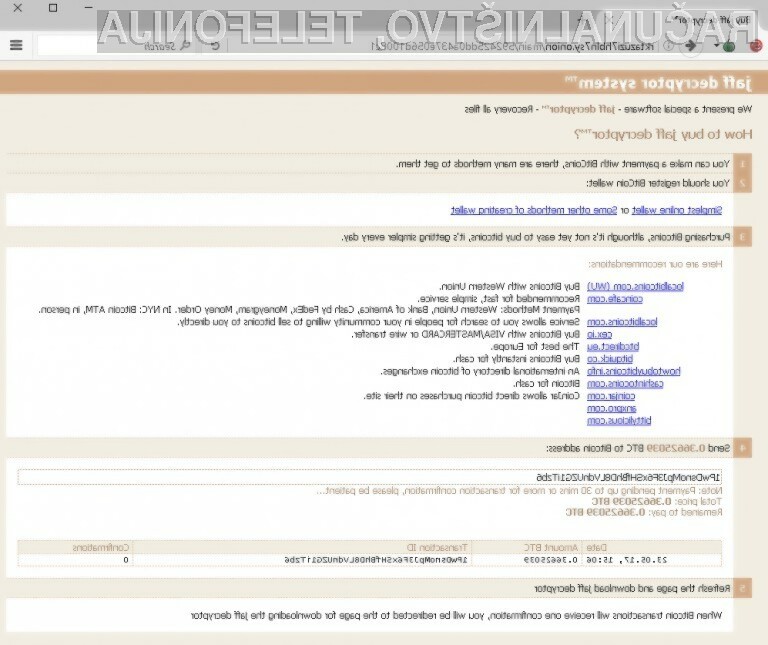
Medtem ko si svet še ni povsem opomogel od izsiljevalske škodljive programske kode Wannacry, je slovenski nacionalni odzivni center za obravnavo incidentov s področja varnosti elektronskih omrežij in informacij SI-CERT izdal opozorilo o novi izsiljevalski kodi. Gre za škodljivo programsko kodo Jaff, ki pomembne datoteke na računalniku zašifrira z algoritmom AES ter jim doda končnico .jaff. V večini primerov se škodljiva programska koda širi preko elektronske pošte, ki vsebuje priponko PDF.
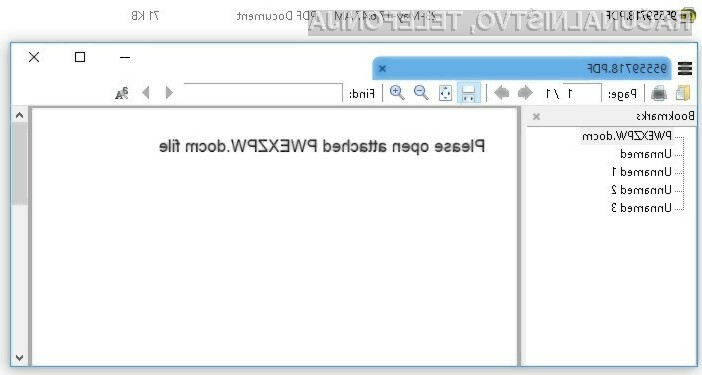
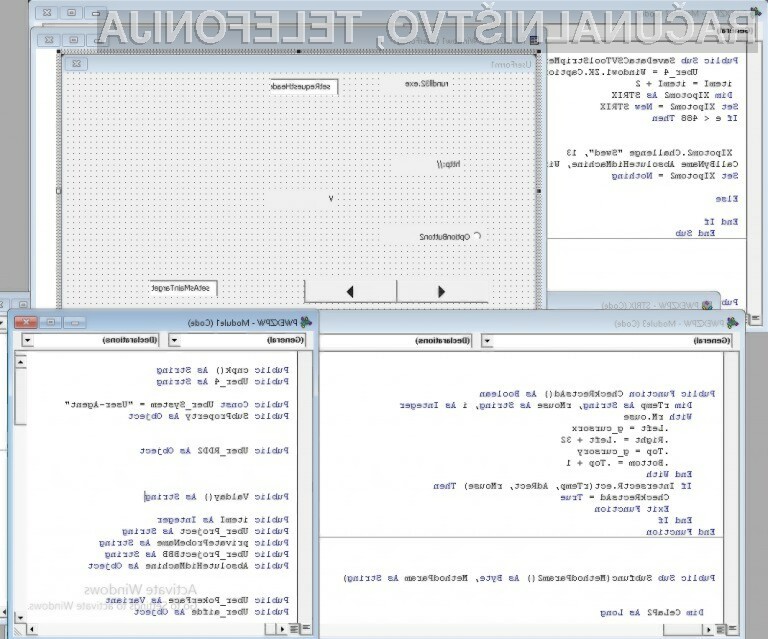
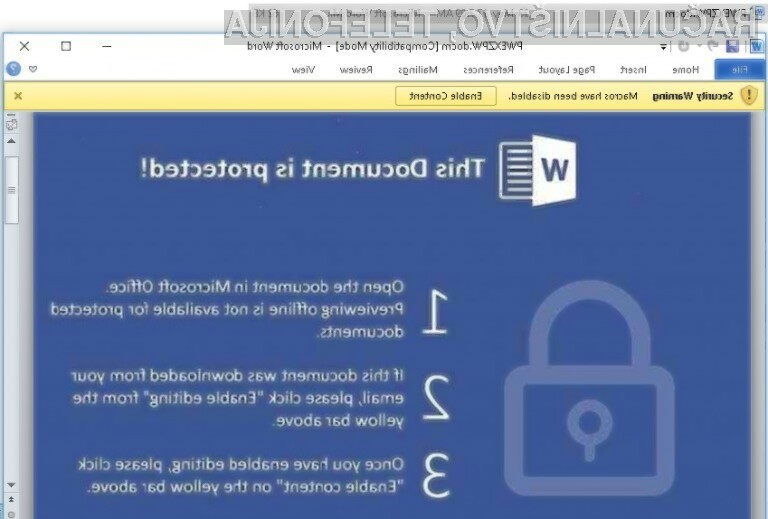
Po poročanju strokovnjakov SI-CERT-a, priložen okužen dokument vsebuje obvestilo, da je potrebno odpreti priloženo datoteko s končnico .docm, ki je Microsoft Office dokument in vsebuje izvršljivo kodo (makro). S klikom nanjo se ta datoteka shrani na računalnik. Ko jo zaženete, se odpre kot Wordov dokument in če je varnost makrojev primerno nastavljena, Word uporabnika opozori, da je vsebina onemogočena. Okužen dokument pa uporabnika pozove, da mora za popoln prikaz omogočiti vsebino. Če s klikom omogočite vsebino (ang. Enable Content), se vsebina v dokumentu nič ne spremeni, se pa izvede zlonamerna makro koda, ki se poveže na spletno stran, s katere prenese izvršljivo (.exe) datoteko (Jaff installer) in jo zažene.
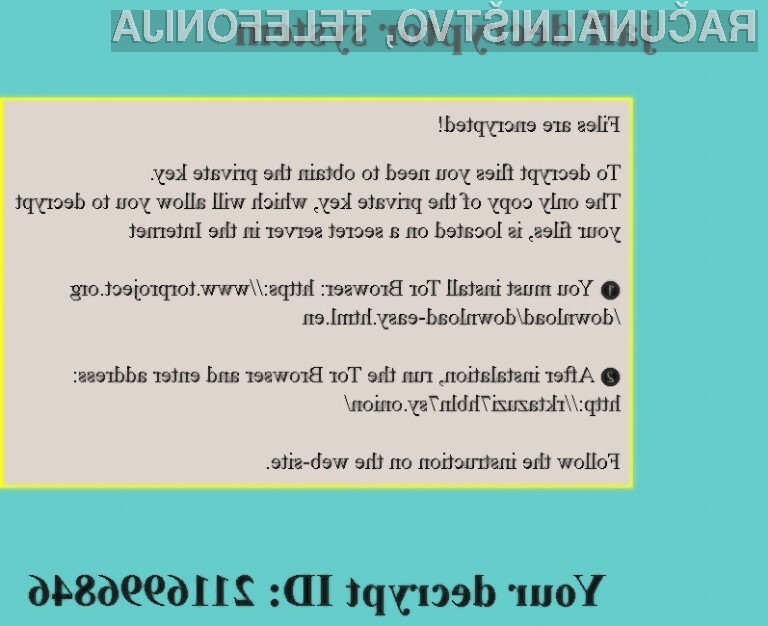
Izsiljevalska škodljiva programska koda Jaff nato začne s šifriranjem datotek različnih končnic, med njimi najbolj znane .xlsx, .pdf, .crt, .mpeg, .zip, .txt, .jpg, .doc, .docx, .ppt, .pps, .dot, .htm, .html, .pub, .7z, .tar, .csv ter druge. Zlonamerna koda med postopkom šifriranja v vsaki mapi, kjer je zašifrirala datoteke, ustvari tri datoteke, in sicer ReadMe.bmp, ReadMe.txt in ReadMe.html. Tovrstna obvestila vsebujejo 10-mestno dešifrirno ID-številko, navodilo o namestitvi brskalnika Tor ter naslov do strani v omrežju Tor, kjer lahko žrtev opravi plačilo. Obnova zašifriranih datotek ni ravno poceni, saj spletni kriminalci zahtevajo odkupnino v višini približno 780 evrov, ki jo je seveda potrebno plačati z uporabo navidezne denarne valute Bitcoin.
Ker povrnitev datotek brez plačila odkupnine ni mogoča, vam priporočamo dodatno previdnost pri odpiranju datotek, ki jih prejmete s strani neznanih pošiljateljev, še posebej, če gre za datoteke PDF ali dokumente pisarniškega paketa Microsoft Office. Če ni potrebe, da bi neko datoteko odprli, nanjo preprosto ne klikajte. Poleg tega poskrbite za varnostno kopiranje datotek v oblak (enkrat na dan) ali zunanji pomnilniški nosilec. Tam bodo vaše datoteke precej varnejše pred okužbami. Pri tem si vsekakor velja prebrati brezplačni priročnik »Izsiljevalski virus: Obramba in ukrepanje v primeru okužbe«, ki je dosegljiv na spletnem naslovu http://bit.ly/Prirocnik-Virus-RN. Vsebuje namreč praktične napotke, kako se zoperstaviti vse bolj aktivnim izsiljevalskim kodam.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Povezave
Sorodne novice
Kaj berejo drugi?

Partnerji Računalniških novic Prikaži vse
TISKARNA SILVECO
CEWE Magyarország Kft.