Deli z drugimi:


 Sledite nam na Google News
Tudi na videz zelo varno geslo je ranljivo
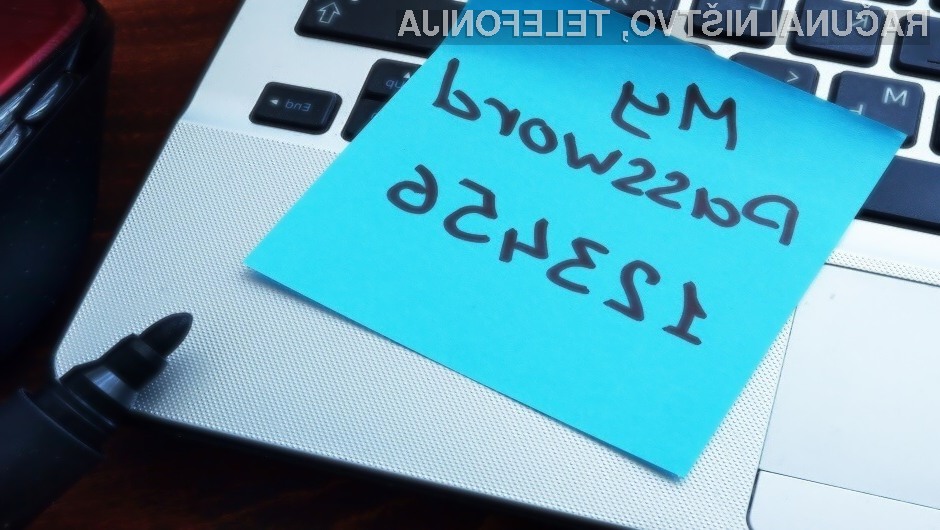
Zaradi vse večjega števila varnostnih ranljivosti in spletnih napadov nepridipravi pridobivajo dostopna gesla uporabnikov svetovnega spleta kot za stavo. Samo v enem od nedavnih napadov je nepridipravom uspelo ukrasti in tudi objaviti več kot 87 gigabajtov osebnih podatkov, ki so vsebovali 773 milijonov unikatnih elektronskih poštnih naslovov in skoraj 22 milijonov unikatnih dostopnih gesel. Gre za podatke, ki so bili ukradeni iz različnih podatkovnih baz po vsem svetu, zato ne bi bilo nič nenavadnega, če bi bili med njimi tudi vaši podatki. Najslabše pri vsem tem pa je, da so bila ukradena gesla in elektronski naslovi na voljo za prenos vsem preko ene izmed priljubljenih storitev za izmenjavo podatkov.
Nedavna raziskava, opravljena s strani spletnega portala z zbirko ukradenih gesel Have I Been Pwned pa je pokazala, da so tudi neobičajna gesla lahko ranljiva. Eno izmed takih gesel je dostopno geslo »ji32k7au4a83«, ki se je v omenjeni bazi podatkov pojavilo kar 141-krat. Tu gre v resnici zgolj za geslo “my password” v kitajskem jeziku, če za vnos uporabljamo tipkovnico s standardom Bopomofo in izključimo pretvarjanje v pismenke. To je tudi razlog, zakaj se bodo morala klasična spletna gesla kmalu posloviti, saj ta več ne zagotavljajo niti osnovne varnosti, možnosti za njihovo krajo pa je ogromno.
Ker bodo dostopna gesla v uporabi še kar nekaj let ali celo desetletij, vam priporočamo, da za oblikovanje gesel uporabite naključni generator gesel, kot je na primer https://passwordsgenerator.net/, pri tem pa za vsako spletno storitev uporabite edinstveno geslo. Ker si je kompleksna gesla težko zapomniti, vam priporočamo, da uporabite program za varno shranjevanje gesel, kot je na primer LastPass (https://www.lastpass.com/). Še bolje pa bo, da vključite dvonivojski način prijave za vse spletne storitve, kjer je to seveda možno – na primer za Gmail, LinkedIn, Outlook 365 in druge – saj bo imel napadalec v tem primeru precej težje delo.
Da gesla v prihodnje ne bodo krojila usodo varnosti naših podatkov, pa naj bi poskrbel standard WebAuthn, ki ga je nedavno sprejel konzorcij za svetovni splet (W3C). Gre pravzaprav za tehnologijo, ki so jo leta 2015 zasnovali računalniški giganti, kot so Apple, Google, Microsoft, Intel in drugi, omogoča pa izvajanje prepoznave uporabnika preko komunikacije varnostne naprave, ki ji uporabnik dovoli dostop (varnostni ključ, biometrika, certifikat in podobno). To pomeni, da klasično geslo za prijavo ni več potrebno, novi standard pa že podpirajo vsi uveljavljeni spletni brskalniki, kot so Chrome, Firefox in Safari. Čeprav je novi sistem prijave bistveno prijaznejši do uporabnikov, bo na njegovo splošno uveljavitev treba še nekoliko počakati, saj ga bodo morali predhodno “vgraditi” vsi večji ponudniki spletnih storitev po svetu.
Vam je bila novica zanimiva?
Povejte prijateljem, da ste novico prebrali na Računalniških novicah.
Povezave
Kaj berejo drugi?
Partnerji Računalniških novic Prikaži vse
DATALAB SI d.o.o.
SI SPLET d.o.o.