ciberseguridad
Hackers roban 314 millones de euros.
La plataforma de intercambio de criptomonedas Bitget ha suspendido temporalmente los retiros tras un ataque informático que robó 314 millones de euros. El director ejecutivo afirma que los fondos de los usuarios están a salvo y que se compensarán todos los daños. Más
Microsoft neutraliza la plataforma de ciberdelincuencia que utilizó IA para atacar a más de 10.000 organizaciones.
Microsoft y sus socios han desmantelado la plataforma criminal EvilTokens, que utilizaba inteligencia artificial para atacar a más de 10.000 organizaciones. La herramienta analizaba automáticamente los correos electrónicos y preparaba... Más
La IA inteligente toma el control de los teléfonos Android.
El troyano RatHat utiliza inteligencia artificial para controlar automáticamente los teléfonos Android infectados y robar información bancaria y códigos de seguridad. Se propaga a través de archivos APK no verificados y explota vulnerabilidades del sistema. Más
Iniciar sesión con Google: Eliminar la aplicación no revoca el acceso.
Eliminar la aplicación de tu teléfono no revoca tus tokens de acceso de Google. Cambiar tu contraseña solo desactiva el acceso a tu correo electrónico; para el resto de datos, debes eliminar manualmente los permisos otorgados. Más
Revolut: Los atacantes obtuvieron acceso a los documentos personales de los usuarios.
Revolut ha confirmado que la información personal y los documentos de los usuarios se vieron expuestos debido a correos electrónicos fraudulentos. No se comprometieron los fondos de los clientes y la empresa está... Más

Los ordenadores cuánticos de IonQ podrían desestabilizar Bitcoin en menos de un mes.
Un estudio de IonQ advierte que las computadoras cuánticas podrán romper el cifrado estándar secp256k1 en menos de un mes para 2028, lo que requerirá una transición inmediata... Más
¿Cómo se logró desmantelar la red de bots Sality después de dos décadas?
Tras 23 años, una operación policial internacional ha desmantelado la red de bots P2P Sality. Aprovechando fallos en el protocolo de confianza, los expertos en seguridad aislaron los ordenadores infectados... Más
Una amenaza insidiosa para Android que roba datos incluso sin conexión a internet.
Un nuevo programa malicioso para Android, que no requiere conexión a internet, puede enviar datos robados a través de Bluetooth o Wi-Fi Direct a otros teléfonos infectados cercanos. Más
Una astuta combinación de aplicaciones también está vaciando las cuentas bancarias en Eslovenia.
Una nueva combinación de herramientas de ataque, SpyNote y WindRelay, explota las vulnerabilidades de phishing telefónico y NFC en teléfonos inteligentes Android. Los atacantes obtienen dinero prestado y transfieren datos de forma remota... Más
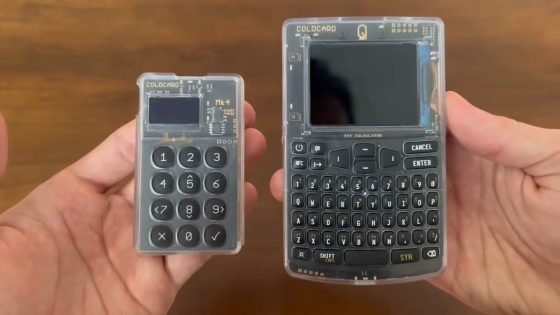
¿Cómo lograron los atacantes robar 60,7 millones de euros de monederos electrónicos sin tocar los dispositivos?
En tan solo 41 minutos, un atacante desconocido robó más de 1.000 bitcoins (unos 60,7 millones de euros) de 1.196 monederos Coinkite Coldcard sin siquiera tocar los dispositivos.