ciberseguridad
Revolut: Los atacantes obtuvieron acceso a los documentos personales de los usuarios.
Revolut ha confirmado que la información personal y los documentos de los usuarios se vieron expuestos debido a correos electrónicos fraudulentos. No se comprometieron los fondos de los clientes y la empresa está... Más

Los ordenadores cuánticos de IonQ podrían desestabilizar Bitcoin en menos de un mes.
Un estudio de IonQ advierte que las computadoras cuánticas podrán romper el cifrado estándar secp256k1 en menos de un mes para 2028, lo que requerirá una transición inmediata... Más
¿Cómo se logró desmantelar la red de bots Sality después de dos décadas?
Tras 23 años, una operación policial internacional ha desmantelado la red de bots P2P Sality. Aprovechando fallos en el protocolo de confianza, los expertos en seguridad aislaron los ordenadores infectados... Más
Una amenaza insidiosa para Android que roba datos incluso sin conexión a internet.
Un nuevo programa malicioso para Android, que no requiere conexión a internet, puede enviar datos robados a través de Bluetooth o Wi-Fi Direct a otros teléfonos infectados cercanos. Más

Una astuta combinación de aplicaciones también está vaciando las cuentas bancarias en Eslovenia.
Una nueva combinación de herramientas de ataque, SpyNote y WindRelay, explota las vulnerabilidades de phishing telefónico y NFC en teléfonos inteligentes Android. Los atacantes obtienen dinero prestado y transfieren datos de forma remota... Más
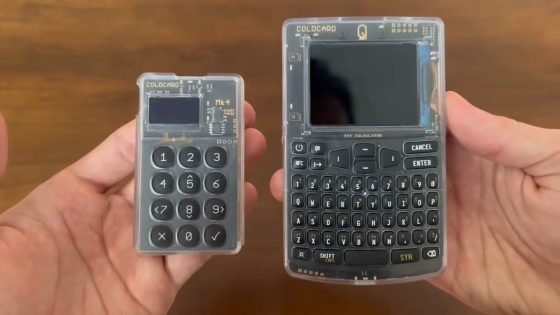
¿Cómo lograron los atacantes robar 60,7 millones de euros de monederos electrónicos sin tocar los dispositivos?
En tan solo 41 minutos, un atacante desconocido robó más de 1.000 bitcoins (unos 60,7 millones de euros) de 1.196 monederos Coinkite Coldcard sin siquiera tocar los dispositivos.
Una memoria USB que oculta una partición con un simple archivo de texto.
El Phantomdrive de o7-machinehum es una memoria USB experimental de código abierto que utiliza el chip RISC-V CH569W para ocultar una partición cifrada directamente a nivel de hardware. Más
Se presenta la primera denuncia penal por usar el código de borrado de emergencia del teléfono.
Estados Unidos está procesando a un hombre que borró los datos de su teléfono ingresando un código especial en el sistema GrapheneOS en un puesto de control fronterizo. La defensa argumenta que la incautación del dispositivo fue ilegal. Más

Cuando tu televisor inteligente se convierte en una herramienta para los ciberdelincuentes
Google y el FBI desmantelaron la red NetNut, que utilizaba dos millones de televisores inteligentes como fachada para ciberataques. Para protegerse, se recomienda usar dispositivos certificados... Más
Las extensiones falsas graban secretamente tus conversaciones con inteligencia artificial.
Las extensiones Smart Adblocker y Adblock for Browser abusaron de la confianza de 90.000 usuarios al grabar y robar secretamente su información personal y... Más
- 1
- 2
-