Cybersicherheit
Hacker stehlen 314 Millionen Euro
Die Kryptobörse Bitget hat nach einem Hackerangriff, bei dem 314 Millionen Euro erbeutet wurden, Auszahlungen vorübergehend eingefroren. Der CEO versichert, dass die Gelder der Nutzer sicher seien und alle Schäden ersetzt würden. Mehr
Microsoft neutralisiert Cyberkriminalitätsplattform, die KI nutzte, um über 10.000 Organisationen anzugreifen
Microsoft und seine Partner haben die kriminelle Plattform EvilTokens abgeschaltet, die künstliche Intelligenz nutzte, um über 10.000 Organisationen anzugreifen. Das Tool analysierte automatisch E-Mails und erstellte … Mehr
Intelligente KI übernimmt die Kontrolle über Android-Handys
Der RatHat-Trojaner nutzt künstliche Intelligenz, um infizierte Android-Telefone automatisch zu steuern und Bankdaten sowie Sicherheitscodes zu stehlen. Er verbreitet sich über ungeprüfte APK-Dateien und nutzt Systemschwachstellen aus. Mehr
Mit Google anmelden: Das Löschen der App entzieht Ihnen nicht den Zugriff.
Das Entfernen der App von Ihrem Telefon widerruft nicht Ihre Google-Zugriffstoken. Das Ändern Ihres Passworts beendet lediglich den Zugriff auf Ihre E-Mails; für alle anderen Daten müssen die erteilten Berechtigungen manuell entfernt werden. Mehr
Revolut: Angreifer erlangten Zugriff auf persönliche Dokumente von Nutzern
Revolut hat bestätigt, dass persönliche Daten und Dokumente von Nutzern aufgrund betrügerischer E-Mails offengelegt wurden. Es wurden keine Kundengelder kompromittiert, und das Unternehmen … Mehr

Die Quantencomputer von IonQ könnten Bitcoin in weniger als einem Monat knacken.
Forschungsergebnisse von IonQ warnen davor, dass Quantencomputer bis 2028 in weniger als einem Monat in der Lage sein werden, die Standard-secp256k1-Verschlüsselung zu knacken, was einen sofortigen Übergang erfordert... Mehr
Wie konnte das Sality-Botnetz nach zwei Jahrzehnten abgeschaltet werden?
Nach 23 Jahren hat eine internationale Polizeiaktion das P2P-Botnetz Sality abgeschaltet. Durch Ausnutzung von Schwachstellen im Vertrauensprotokoll isolierten Sicherheitsexperten infizierte Computer. Mehr
Eine heimtückische Bedrohung für Android, die auch ohne Internetverbindung Daten stiehlt
Eine neue Malware für Android kann ohne Internetverbindung gestohlene Daten via Bluetooth oder Wi-Fi Direct an andere infizierte Telefone in der Nähe senden. Mehr
Auch in Slowenien werden durch eine raffinierte Kombination von Apps Bankkonten geplündert.
Eine neue Angriffskombination aus SpyNote- und WindRelay-Tools nutzt Phishing- und NFC-Sicherheitslücken auf Android-Smartphones aus. Angreifer können so aus der Ferne Geld leihen und Daten übertragen. Mehr
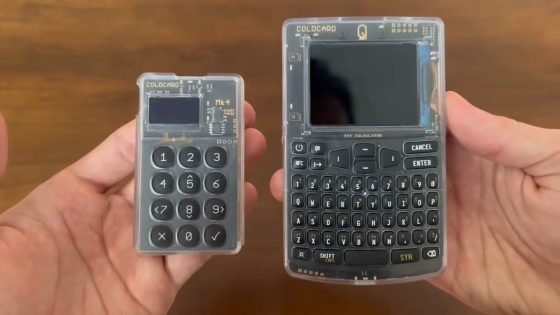
Wie konnten Angreifer 60,7 Millionen Euro aus Cold Wallets stehlen, ohne die Geräte zu berühren?
In nur 41 Minuten stahl ein unbekannter Angreifer mehr als 1.000 Bitcoins (rund 60,7 Millionen Euro) aus 1.196 Coinkite Coldcard-Wallets, ohne die Geräte auch nur zu berühren.